一、背景
创宇盾的网站防火墙功能可有效拦截跨站攻击、注入攻击、恶意采集、恶意篡改等黑客攻击行为,为业务系统提供全面无死角的安全保障,实现一键防护,安全无忧。该功能支持“拦截”模式、“观察”模式和“关闭”模式,可更好地满足不同业务系统使用场景的需求。
二、功能入口
登录云防御控制台(https://defense.yunaq.com/) 左侧导航栏点击创宇盾-功能管理-防御设置,找到【网站防火墙】功能。
三、操作说明
1、设置模式
网站防火墙提供三种模式供用户选择,分别为“拦截”、“观察”和“关闭”模式
(1)【拦截】模式:选择该模式,将对触发防火墙策略的攻击请求全部记录在日志中。若里面的策略开关为开启状态,则执行“拦截”并记录攻击日志;若里面的策略开关为关闭状态,则执行“放行”并记录访问日志。(开启场景优化策略集,则自动识别场景特定”攻击“,执行放行并记录在访问日志)
注:网站被黑90%以上的原因是网站代码存在漏洞导致,【通用防护策略】可以防御95%以上的攻击行为,【高级防护策略】可以防御99.9%以上的攻击行为。由于防御级别增强,极个别网站可能存在万分之一的误报,请按需选择适合的防护策略。如出现误报,用户可点击【策略白名单】-【修改/添加】,根据网站实际情况自定义策略白名单,添加策略白名单后,触发该策略的请求将不进行拦截,但依然会记录并在报表中展示。
(2)【观察】模式:选择该模式,将对触发防火墙策略的攻击全部放行操作并记录在日志中;一般地,若里面的策略为开启状态,则放行并记录在”攻击日志“,若策略为关闭状态,则放行并记录在”访问日志“。
注:付费用户在切换该模式后,会收到邮件提醒通知。
(3)【关闭】模式:该模式会关闭防火墙功能,直接放行所有请求,不进行任何拦截、监测或记录。此模式下无法进入策略设置/修改页面,也无法配置策略白名单。
注:付费用户在切换该模式后,会收到邮件提醒通知。
2、防护策略设置
创宇盾将防护策略规则整理成策略集的形式方便用户管理,包括【通用防护策略】和【高级防护策略】两大类,用户可点击策略开关按钮开启或关闭某类型攻击的防御。
为了保障业务系统的安全,强烈建议您将网站防火墙设置为【拦截】模式,并开启除OWASP高级防护策略集外其他所有规则策略集,OWASP高级防护策略集较为严格,建议谨慎评估业务场景之后再开启。已配置的策略将与防护模式进行联动,拦截模式下防火墙只会拦截已开启的防御策略,已关闭的通用策略不会被拦截,但会被记录;观察模式下防火墙只会记录和展示已开启的防御策略,已关闭的防护策略在“观察”模式下不会进行记录。
3、防护策略场景优化
正常情况下,在“拦截”模式中开启的策略集都会执行严格的拦截操作,所有命中规则的访问都视为攻击不允许访问;但是在特定场景中,一些正常访问由于其特征与攻击类似,会被系统当成攻击拦截掉,此时可能会影响正常访客的访问。
该功能可针对不同的防护场景选择优化策略,目前支持的业务场景包括移动APP应用场景、API接口应用场景、小程序应用场景及OA应用场景。
4、策略白名单
在配置此功能前,需要先知晓策略ID,一般在返回的错误页面中会显示该访问触发了哪条策略。将这个ID添加至策略白名单中,黑客在攻击网站时,仅对本条策略不做检查,其它策略仍然还会做检查与拦截。此外部分高级版本还支持对具体的URL放行某条策略ID,例如在下图中填入策略ID:40001,URL:/admin/, 则只会对admin目录下或URL中包含“/admin/”关键字的URL进行放行,可以将放行风险控制到最小化。
另外,用户也可以在报表里面看到策略拦截的ID号,如果需要对该ID号不做拦截,也可以添加至策略拦截白名单。
- 当创宇盾的“防护模式-护网模式”开启时,系统会自动联动网站防火墙,开启“护网防护策略集”并将防火墙策略调整为“拦截”
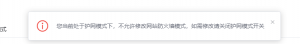
- 如果在开启护网模式开关的情况下,想要调整防火墙策略,系统会提示请移步至“防护模式-护网模式”功能,并关闭此开关
网站防火墙拦截说明可参考:http://help.yunaq.com/faq/3715/index.html
网站防火墙最佳实践可参考:http://help.yunaq.com/faq/3372/index.html
