一、背景
抗D保支持对已接入防护的网站业务设置精准的CC访问控制策略。用户可通过设置HTTP字段特征(例如IP、URL、Referer、UA、参数等)设置匹配条件来筛选访问请求,执行特定的防护动作,实现精准的策略控制。目前仅支持自定义特征头的【放行】操作,解决因为策略过于敏感,而被识别为CC的正常请求
二、功能入口
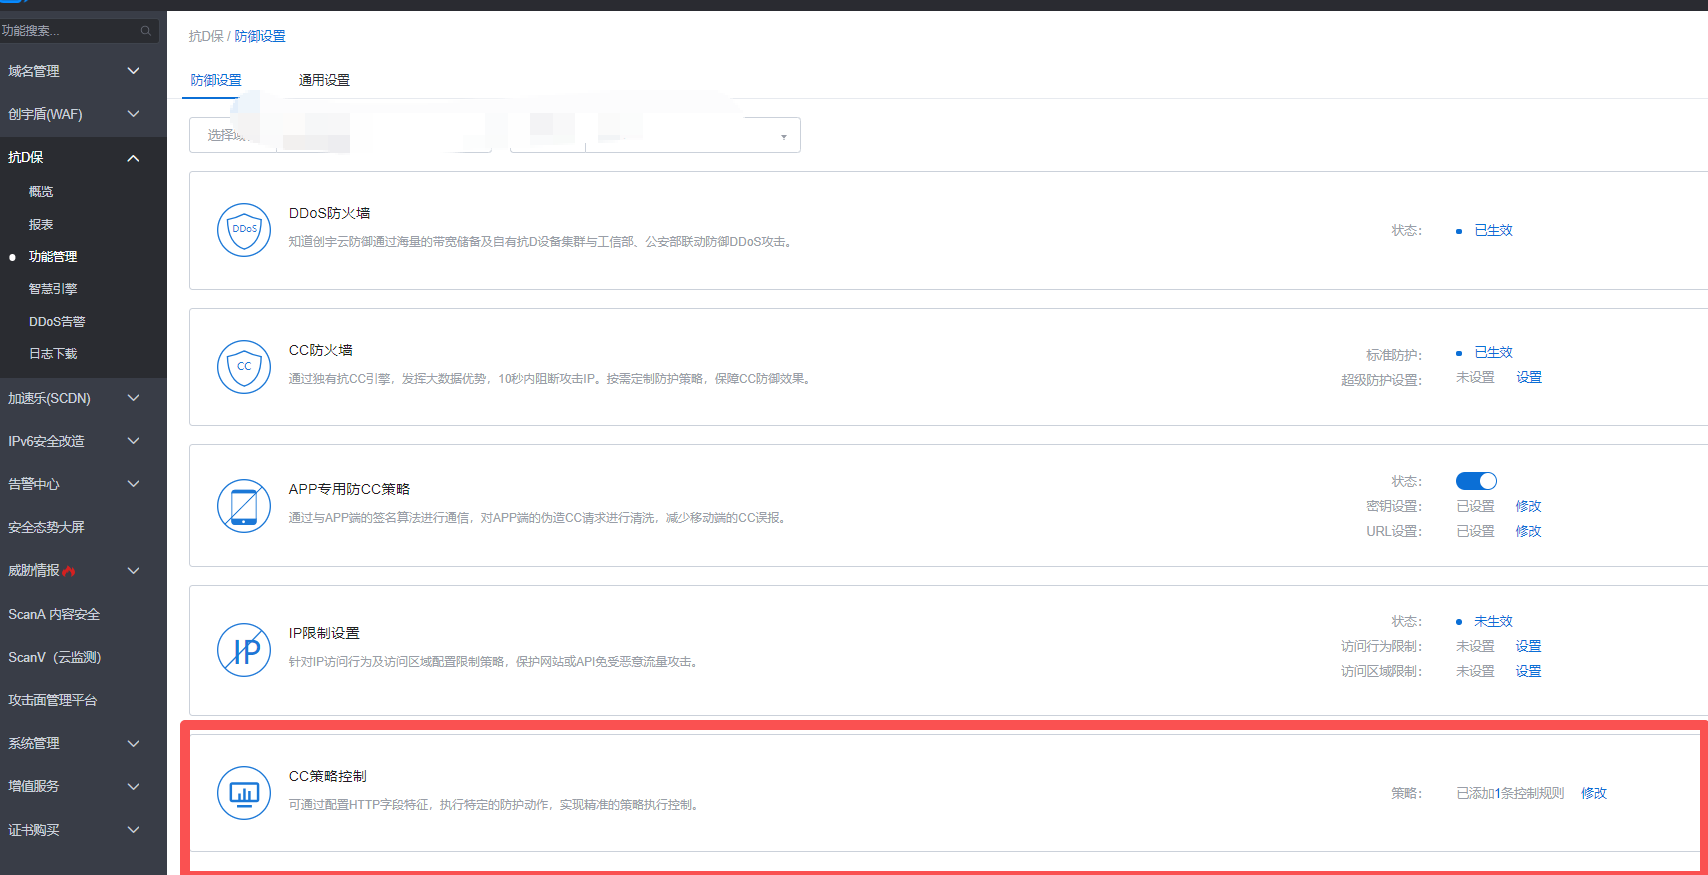
登录云防御控制台(https://defense.yunaq.com/) 左侧导航栏点击抗D保-功能管理-CC策略控制
三、操作步骤
1、在控制面板中点击该功能右侧的【添加/修改】按钮,进入策略配置页面
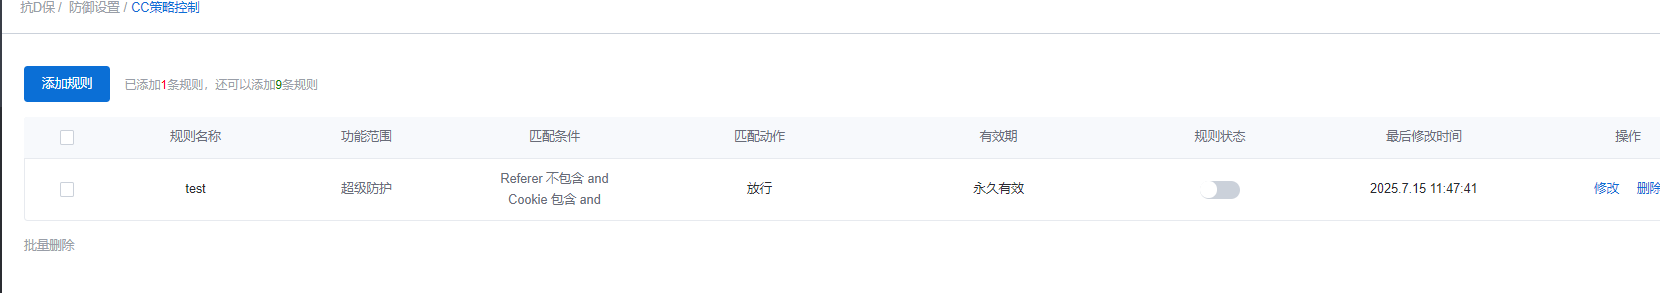
2、点击左上方的【添加规则】弹窗内配置一条CC策略控制规则
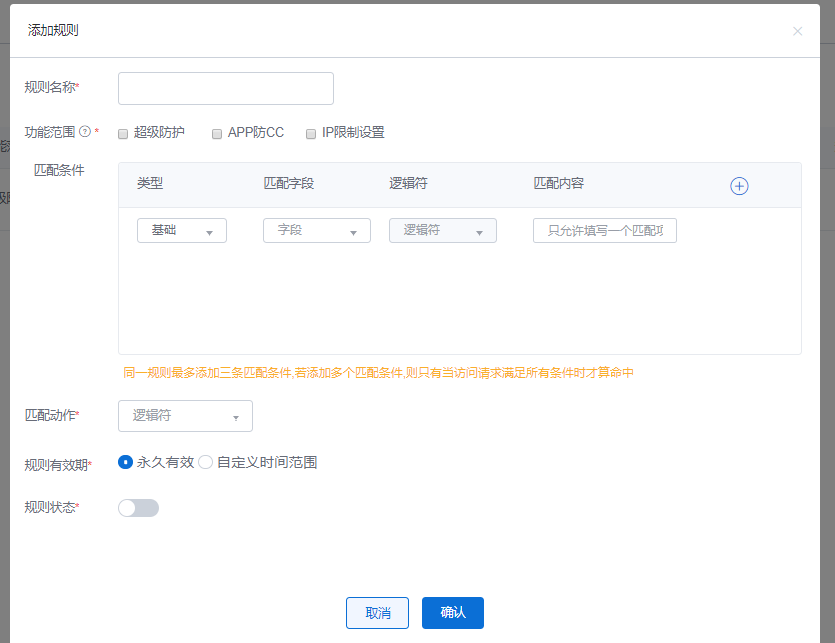
3、输入规则名称:为规则自定义名称,以便于后期维护管理
4、选择功能范围:提供超级防护、APP防CC、IP限制设置三个选项,当请求被所选功能模块识别并执行相应动作,优先执行当前配置的策略规则
5、匹配条件:可针对所选择的字段配置逻辑符和内容,也可以自定义字段;同一个规则最多添加三条匹配条件,若添加多条规则,则访问请求满足所有条件才生效
6、匹配动作:目前仅支持放行,只要命中了【CC策略控制】里面配置的某条规则,会执行放行动作,相当于加入白名单,不再被抗D保内其他功能识别、拦截或限速
7、规则有效期:配置本条规则的生效时间范围
8、规则状态:开启或者关闭此条规则
9、点击确认按钮,配置成功下发
四、匹配条件说明
| 匹配字段 | 字段描述 | 适用的逻辑符 |
| IP | 访问请求的来源IP。 | 属于、不属于、等于、不等于 |
| URI | 访问请求的URI地址。 | 包括、不包括 、等于、不等于、长度小于、长度等于、长度大于 |
| User-Agent | 发起访问请求的客户端浏览器标识等相关信息。 | 包括、不包括 、等于、不等于、长度小于、长度等于、长度大于、不存在 |
| Cookie | 访问请求中的携带的Cookie信息。 | 包括、不包括 、等于、不等于、长度小于、长度等于、长度大于、不存在 |
| Referer | 访问请求的来源网址,即该访问请求是从哪个页面跳转产生的。 | 包括、不包括 、等于、不等于、长度小于、长度等于、长度大于、不存在 |
| Content-Type | 访问请求指定的响应HTTP内容类型,即MIME类型信息。 | 包括、不包括 、等于、不等于、长度小于、长度等于、长度大于 |
| X-Forwarded-For | 访问请求的客户端真实IP。 | 包括、不包括 、等于、不等于、长度小于、长度等于、长度大于、不存在 |
| Content-Length | 访问请求的所包含的字节数。 | 值小于、值等于、值大于 |
| Post-Body | 访问请求的内容信息。 | 包含、不包含、等于、不等于 |
| Http-Method | 访问请求的方法,具体包括GET、POST、DELETE、PUT、OPTIONS、CONNECT、HEAD、TRACE。 | 等于、不等于 |
| Header | 访问请求的头部信息,用于自定义HTTP头部字段及匹配内容。 | 包括、不包括 、等于、不等于、长度小于、长度等于、长度大于、不存在 |
五、注意事项
1、如果设置了多条规则,则规则的优先级遵循其在规则列表中的排列顺序,排序越靠前,优先级越高。访问请求根据规则顺序依次进行匹配,顺序较前的CC策略控制规则优先匹配;
2、一个域名最多仅能配置10条CC策略控制规则;
3、在抗D保中的功能优先级排序:DDoS防火墙>CC防火墙>CC策略控制>超级防护=IP限制设置=APP专用防CC策略
